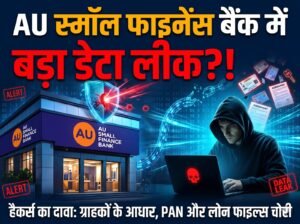
AU स्मॉल फाइनेंस बैंक में संभावित डेटा लीक: हैकर्स ने आधार, पैन और लोन फाइल्स चुराने का किया दावा, बैंक बोला— ‘कोर सिस्टम सुरक्षित’
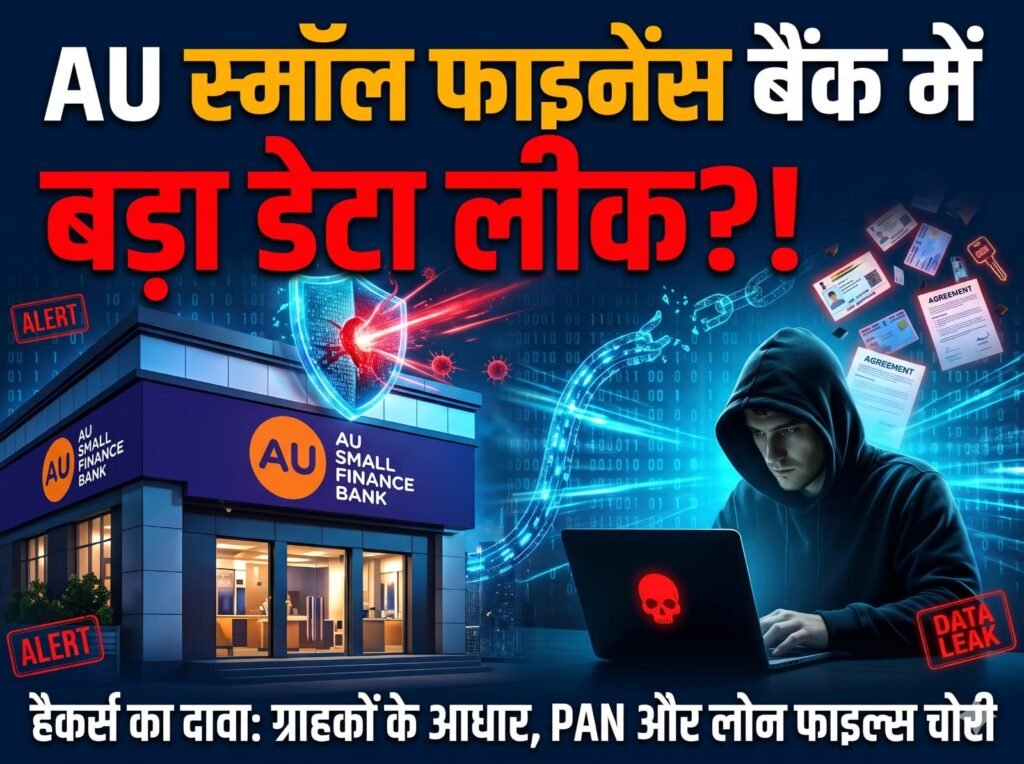
‘ScarletGroup’ नामक हैकर समूह ने डेटा डंप करने की दी धमकी; बैंक के अनुसार थर्ड-पार्टी सेल्सफोर्स प्लेटफॉर्म पर केवल वाहन ऋण का सीमित डेटा था प्रभावित।
AU स्मॉल फाइनेंस बैंक इस समय एक संभावित साइबर सुरक्षा सेंधमारी (डेटा लीक) की आंतरिक जांच कर रहा है। यह जांच तब शुरू हुई जब ‘ScarletGroup’ नामक एक हैकिंग समूह ने बैंक के सिस्टम में सेंध लगाने का दावा किया और चोरी किए गए संवेदनशील डेटा को सार्वजनिक (डंप) करने की धमकी दी।
हैकर्स का बड़ा दावा:
हैकिंग ग्रुप का दावा है कि उसके पास बैंक के ग्राहकों और कर्मचारियों का व्यापक डेटा मौजूद है। इसमें शामिल हैं:
ग्राहकों के केवाईसी (KYC) रिकॉर्ड, आधार कार्ड और पैन कार्ड विवरण।
क्रेडिट रिपोर्ट, बैंक अकाउंट स्टेटमेंट और लोन आवेदन पत्र।
हस्ताक्षरित लोन एग्रीमेंट और इंश्योरेंस रिकॉर्ड।
बैंक कर्मचारियों से जुड़ी गोपनीय जानकारी और इंटरनल ऑडिट लॉग्स।
बैंक का पक्ष:
मामले पर बैंक का कहना है कि यह संभावित लीक एक थर्ड-पार्टी SaaS (क्लाउड सॉफ्टवेयर) प्लेटफॉर्म से जुड़ा हुआ है, जिसे सेल्सफोर्स (Salesforce) द्वारा होस्ट किया गया है।
इस प्लेटफॉर्म पर मुख्य रूप से वाहन ऋण (Vehicle Loan) से जुड़े ग्राहकों का ही सीमित डेटा मौजूद था।
बैंक प्रबंधन ने ग्राहकों को आश्वस्त करते हुए साफ किया है कि उसका अपना मुख्य बैंकिंग सिस्टम (Core Banking Systems) पूरी तरह सुरक्षित और अप्रभावित है। फिलहाल हैकर्स द्वारा किए गए दावों की स्वतंत्र रूप से पुष्टि नहीं हो सकी है।